[012] 可追 · 反面 AI 编码工具 · 扩展 / Skills / MCP 安全 · 企业销售 数据截至 2026-11-03
Claude Code 扩展被下了后门,然后呢:给 AI 编码工具做安全扫描,为什么别做
10 月 30 日清早,英国一家 macOS 安全小公司发出了一份技术分析:Cursor 的扩展市场把一个带 SSH 后门的 Claude Code 扩展发了 11 个小时。帖子上了 HN,946 分。每次出这种事,做开发者工具的人都会想:做个扫描器吧。可是三个月里 87 条同类扫描工具的 Show HN 中位数只有 2 分,NVIDIA、腾讯、Snyk、Cisco 的扫描器全都免费,专门扫扩展 / Skills / MCP 的产品没有一家公开过收入。钱流向了合规证书、企业安全团队和收购,没有流到扫描器作者手里。
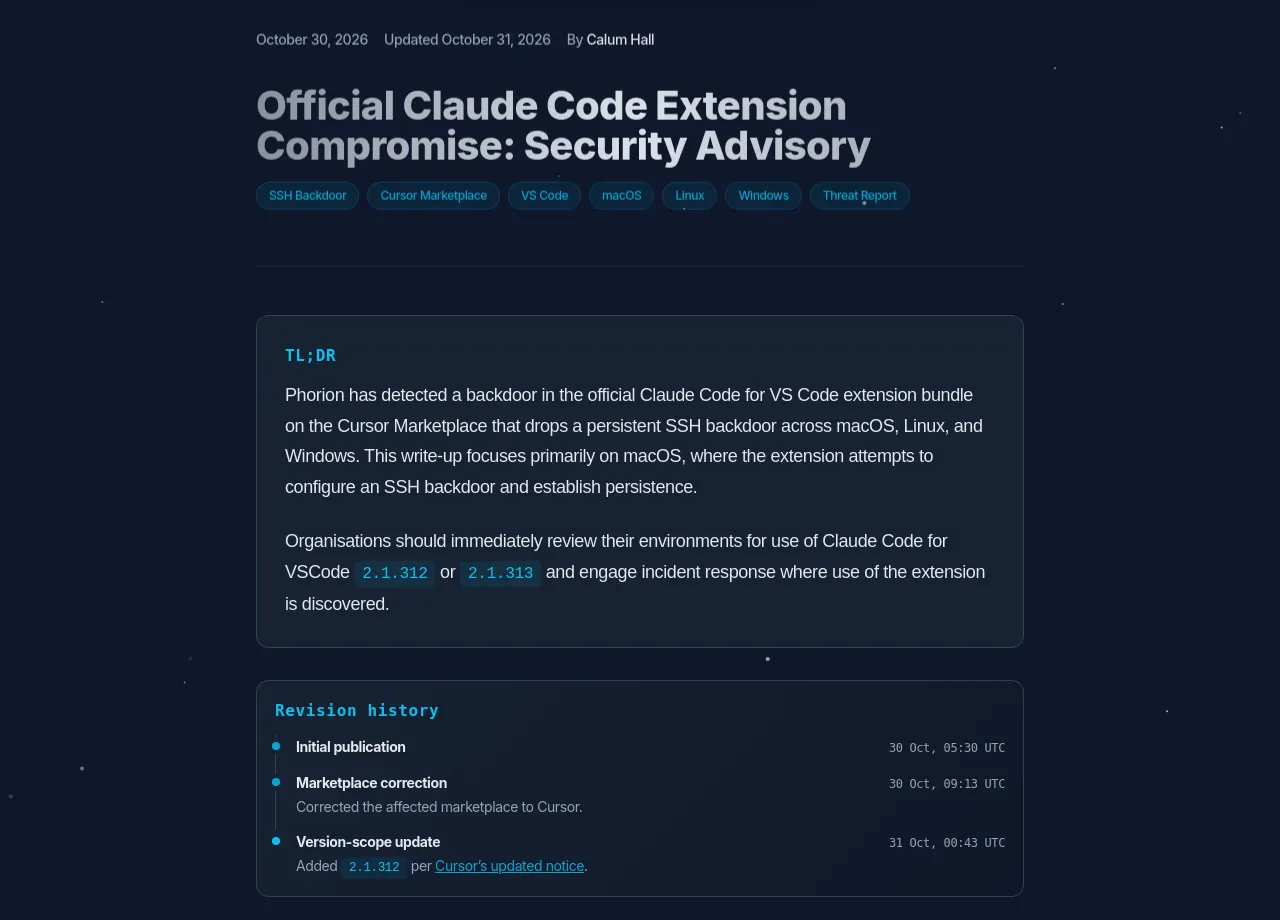
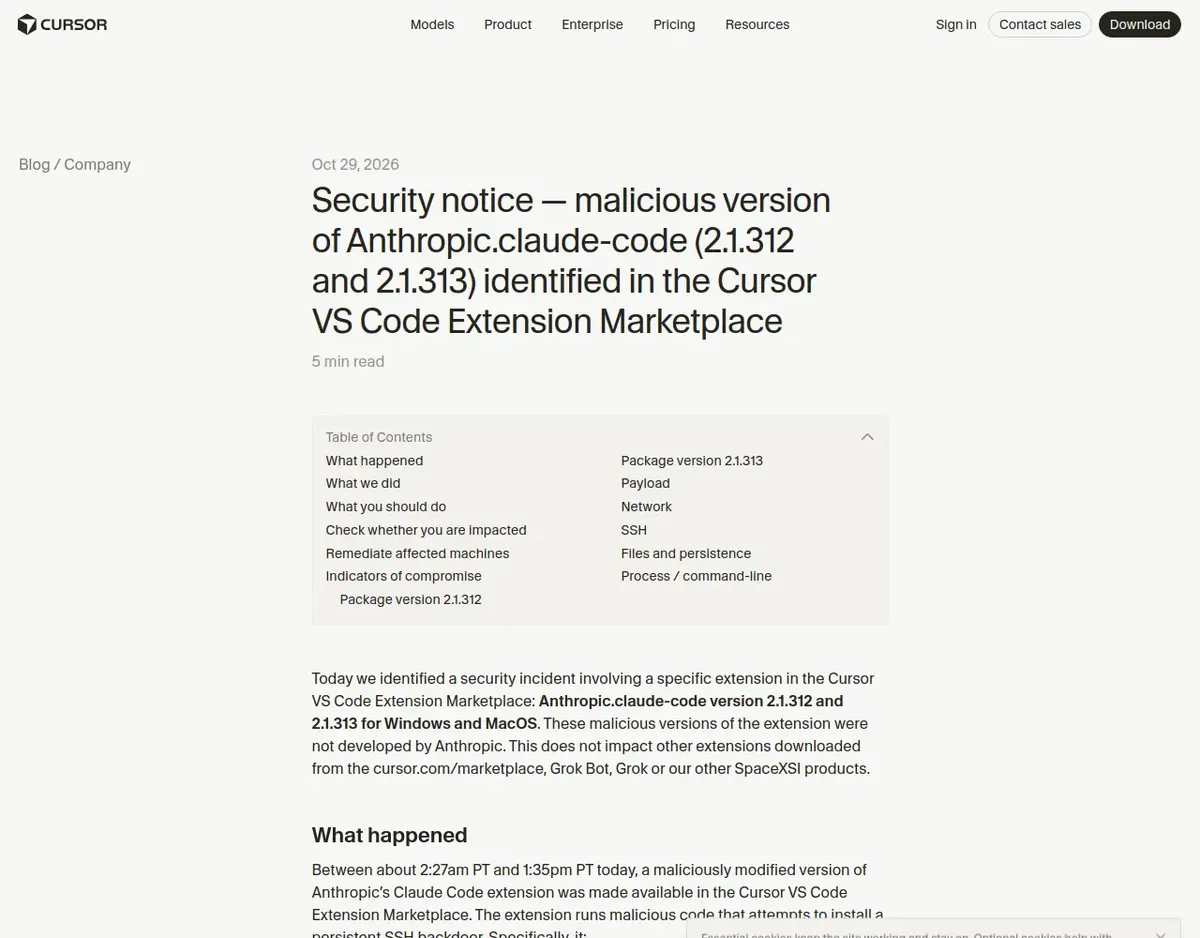
左:Phorion 10-30 发的第一份技术分析;右:Cursor 的安全公告。两份都是 11-02 截图。
11 个小时
2026 年 10 月 30 日 UTC 早上 5:30,Calum Hall 和 Luke Roberts 在英国开的 macOS 安全公司 Phorion 发了一篇分析,讲的是前一天的事。
10 月 29 日,太平洋时间凌晨 2:27,Cursor 自家的扩展市场开始分发 Anthropic.claude-code 2.1.312,随后又发了 2.1.313。这两个版本都不是 Anthropic 打的包。extension.js 开头被插了一段代码,扩展一加载就执行:往 ~/.ssh/authorized_keys 写一把注释为 svc-telemetry 的公钥,开一条反向 SSH 隧道连到 134.209.82.225;在 macOS 上装 LaunchAgent,在 Linux 上写 crontab,在 Windows 上建计划任务;再把主机名、Git 配置和名字里带 KEY、TOKEN 的环境变量名回传出去。下午 1:35 下架,前后 11 个小时(Cursor 安全公告、Phorion 分析)。
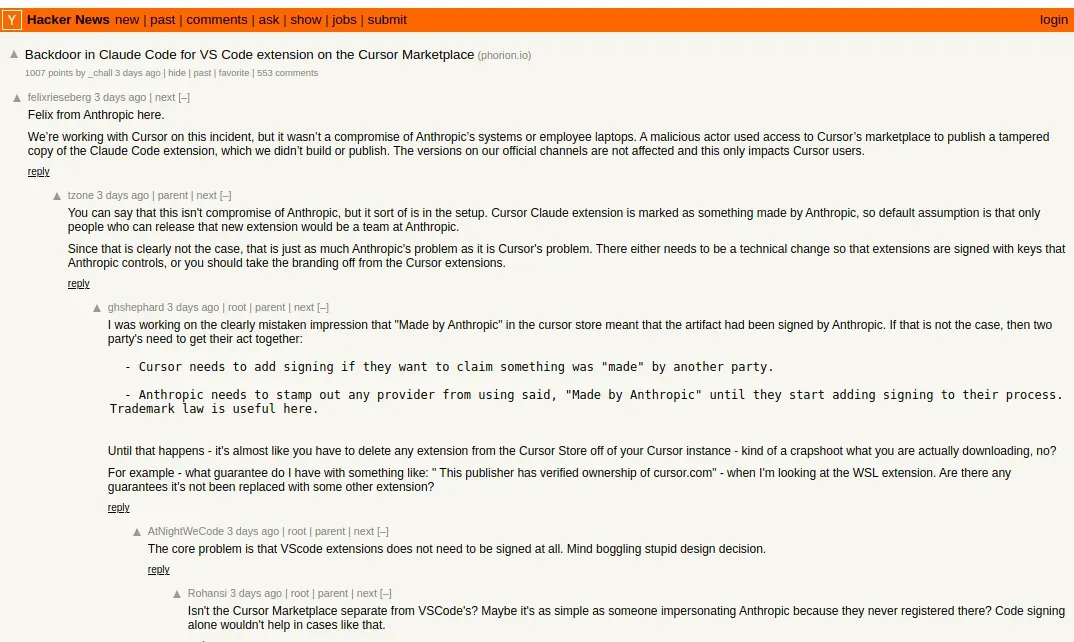
分析发出后 07:09 有人把它贴到 HN,最后拿到 946 分、540 条评论 。同一天 Kevin Beaumont 关于这件事的两条帖子各拿了 655 分和 399 分。Replit 的 Amjad Masad 在 X 上写「Massively underreported」,还顺口问了一句这会不会和 Binance 的事有关(574 赞,11.5 万次浏览;这只是他的猜测)。Anthropic 的 Felix Rieseberg 在 HN 评论区澄清,Anthropic 自己的系统没有被入侵:
A malicious actor used access to Cursor's marketplace to publish a tampered copy of the Claude Code extension, which we didn't build or publish. The versions on our official channels are not affected.Felix Rieseberg(Anthropic),HN 讨论串
攻击者是怎么拿到上传权限的,到 11-02 还没公布;受影响的人数,Cursor 也没说。
每次出这种事,做开发者工具的人都会冒出同一个念头:做个扫描器吧,扫扩展、扫 Skills、扫 MCP server,装之前先查一遍。这篇要说的是,这个念头别去做。
出了事,大家要的是什么
HN 那条帖子下面几百条评论,要的东西很集中,没有一条是「给我一个扫描器」:
要签名,不要再多装一层
「OpenVSX has no extension signing? no verifications? what year is this.」另一位说,他一直以为 Cursor 商店里写着「Made by Anthropic」,就是 Anthropic 签过名的。这是平台该做的事,不是第三方能卖钱的东西。
要隔离
在容器或虚拟机里开发,出站流量走白名单;「扩展不需要整台电脑的权限」。
把扫描当成大路货
「Any cheap model would do well enough. Heck, it's effectively virus scanning, we've had that for decades.」马上有人反驳:prompt injection 没解决之前,别让 LLM 去读不可信的代码。吵的两边都没打算为扫描付钱。
企业要的是一整套流程
CSO Online 采访的分析师列了张单子:扩展白名单、受控更新、终端监控、限制出站、短期凭证、隔离的开发环境。每一项都是 MDM、EDR 或 IAM 的功能。
HN 讨论串里排在前面的几条:Anthropic 的 Felix 出来澄清,下面一串在争「Made by Anthropic」到底算不算签名。10-31 时帖子是 946 分,11-02 截图时已经涨到 1,007 分、553 条评论。 个人不为扫描掏钱,企业要的是一整套流程,小团队交付不了。这是这个方向最根本的问题,后面的数字都在印证它。
抓到它的人,卖的不是扫描器
Phorion 的两位创始人都是做 macOS 攻击出身,在 F-Secure Consulting 做过红队,2020 年在 Objective by the Sea 讲过怎么攻击 Jamf。创始工程师 Alfie Champion 写过《Practical Purple Teaming》。他们卖 macOS 的 EDR:装在公司的每一台 Mac 上,盯进程、盯文件,出了事能远程处置,每台终端每月 $15 ,只有一个档位(官网 FAQ)。没有公开过融资。
他们能第一时间写出分析,是因为自家产品本来就装在客户的 Mac 上。公告里给的建议是写给企业的:立刻排查环境里有没有用过 2.1.312 或 2.1.313,发现了就启动事件响应。读者是安全团队,不是个人开发者。这是它到目前为止最大的一次曝光,HN、Cursor 公告、CSO Online、The Hacker News 都引用了它。
所以第一件要知道的事:扩展投毒的发现者和受益者,都是卖给企业安全团队的人。他们的护城河不在扫描规则,而在两样东西:已经装在客户机器上的 agent,和出事时能被叫来处理的人。
事故拿 946 分,扫描工具拿 2 分
热度能不能变成用户?HN 上三个月里这个循环转了好几圈。下图把 8 月 1 日以来开发者工具链出的事故,和同期发布的扫描 / 防护工具放在一起:
946 分 vs 2 分 事故故事的分数,和同期 87 条扫描 / 防护工具 Show HN 的分数,2026-08-01 → 11-02
0 250 500 750 1000 8 月 9 月 10 月 11 月 Show HN 08-01:2 分 Show HN 08-03:3 分 Show HN 08-04:1 分 Show HN 08-05:1 分 Show HN 08-06:1 分 Show HN 08-07:2 分 Show HN 08-07:2 分 Show HN 08-08:1 分 Show HN 08-09:2 分 Show HN 08-16:5 分 Show HN 08-17:2 分 Show HN 08-18:2 分 Show HN 08-21:4 分 Show HN 08-21:2 分 Show HN 08-22:5 分 Show HN 08-27:9 分 Show HN 08-27:4 分 Show HN 08-28:22 分 Show HN 08-29:3 分 Show HN 08-31:2 分 Show HN 09-04:4 分 Show HN 09-04:2 分 Show HN 09-05:3 分 Show HN 09-06:1 分 Show HN 09-08:1 分 Show HN 09-08:1 分 Show HN 09-09:5 分 Show HN 09-09:2 分 Show HN 09-10:1 分 Show HN 09-10:2 分 Show HN 09-10:2 分 Show HN 09-11:2 分 Show HN 09-14:1 分 Show HN 09-14:1 分 Show HN 09-14:2 分 Show HN 09-16:1 分 Show HN 09-17:1 分 Show HN 09-18:1 分 Show HN 09-19:4 分 Show HN 09-19:2 分 Show HN 09-21:2 分 Show HN 09-22:4 分 Show HN 09-22:1 分 Show HN 09-24:1 分 Show HN 09-25:3 分 Show HN 09-28:25 分 Show HN 09-28:1 分 Show HN 09-29:5 分 Show HN 09-29:1 分 Show HN 09-30:3 分 Show HN 09-30:1 分 Show HN 10-02:1 分 Show HN 10-03:3 分 Show HN 10-03:3 分 Show HN 10-04:1 分 Show HN 10-05:2 分 Show HN 10-06:4 分 Show HN 10-06:2 分 Show HN 10-07:2 分 Show HN 10-07:2 分 Show HN 10-10:3 分 Show HN 10-11:2 分 Show HN 10-13:3 分 Show HN 10-13:1 分 Show HN 10-14:1 分 Show HN 10-15:2 分 Show HN 10-15:1 分 Show HN 10-16:2 分 Show HN 10-16:1 分 Show HN 10-16:3 分 Show HN 10-18:2 分 Show HN 10-21:1 分 Show HN 10-22:28 分 Show HN 10-22:1 分 Show HN 10-24:17 分 Show HN 10-25:16 分 Show HN 10-25:16 分 Show HN 10-27:3 分 Show HN 10-27:1 分 Show HN 10-27:1 分 Show HN 10-27:1 分 Show HN 10-27:1 分 Show HN 10-29:13 分 Show HN 10-29:1 分 Show HN 10-30:2 分 Show HN 10-30:1 分 Show HN 10-31:2 分 Keyv and friends compromised in active Shai-Hulud supply chain attack · 2026-08-04 · 251 分 AI-Generated GitHub Copilot "Autofix" Allowed Compromise of Snowflake's Jira · 2026-08-17 · 424 分 Malicious Rust crate Arrayref runs a build-time payload · 2026-08-20 · 554 分 GitHub has not removed malicious imitation software after 3 weeks · 2026-09-24 · 281 分 Zod 4.6.6 compromised by malware? · 2026-10-12 · 183 分 OpenCode Hacked: User credentials leaked · 2026-10-17 · 977 分 Compromised LiteLLM 1.107.0 on PyPI Installs a Credential Stealer and Backdoor · 2026-10-21 · 596 分 Backdoor in Claude Code for VS Code extension on the Cursor Marketplace · 2026-10-30 · 946 分 Northflank Breached · 2026-10-30 · 461 分 Arrayref 投毒 554 OpenCode 凭据泄露 977 LiteLLM 投毒 596 Claude Code 扩展后门 946 Northflank 461 ↓ 87 条扫描 / 防护工具的 Show HN,中位数 2 分,最高 28 分
0 250 500 750 1000 8 月 9 月 10 月 11 月 Show HN 08-01:2 分 Show HN 08-03:3 分 Show HN 08-04:1 分 Show HN 08-05:1 分 Show HN 08-06:1 分 Show HN 08-07:2 分 Show HN 08-07:2 分 Show HN 08-08:1 分 Show HN 08-09:2 分 Show HN 08-16:5 分 Show HN 08-17:2 分 Show HN 08-18:2 分 Show HN 08-21:4 分 Show HN 08-21:2 分 Show HN 08-22:5 分 Show HN 08-27:9 分 Show HN 08-27:4 分 Show HN 08-28:22 分 Show HN 08-29:3 分 Show HN 08-31:2 分 Show HN 09-04:4 分 Show HN 09-04:2 分 Show HN 09-05:3 分 Show HN 09-06:1 分 Show HN 09-08:1 分 Show HN 09-08:1 分 Show HN 09-09:5 分 Show HN 09-09:2 分 Show HN 09-10:1 分 Show HN 09-10:2 分 Show HN 09-10:2 分 Show HN 09-11:2 分 Show HN 09-14:1 分 Show HN 09-14:1 分 Show HN 09-14:2 分 Show HN 09-16:1 分 Show HN 09-17:1 分 Show HN 09-18:1 分 Show HN 09-19:4 分 Show HN 09-19:2 分 Show HN 09-21:2 分 Show HN 09-22:4 分 Show HN 09-22:1 分 Show HN 09-24:1 分 Show HN 09-25:3 分 Show HN 09-28:25 分 Show HN 09-28:1 分 Show HN 09-29:5 分 Show HN 09-29:1 分 Show HN 09-30:3 分 Show HN 09-30:1 分 Show HN 10-02:1 分 Show HN 10-03:3 分 Show HN 10-03:3 分 Show HN 10-04:1 分 Show HN 10-05:2 分 Show HN 10-06:4 分 Show HN 10-06:2 分 Show HN 10-07:2 分 Show HN 10-07:2 分 Show HN 10-10:3 分 Show HN 10-11:2 分 Show HN 10-13:3 分 Show HN 10-13:1 分 Show HN 10-14:1 分 Show HN 10-15:2 分 Show HN 10-15:1 分 Show HN 10-16:2 分 Show HN 10-16:1 分 Show HN 10-16:3 分 Show HN 10-18:2 分 Show HN 10-21:1 分 Show HN 10-22:28 分 Show HN 10-22:1 分 Show HN 10-24:17 分 Show HN 10-25:16 分 Show HN 10-25:16 分 Show HN 10-27:3 分 Show HN 10-27:1 分 Show HN 10-27:1 分 Show HN 10-27:1 分 Show HN 10-27:1 分 Show HN 10-29:13 分 Show HN 10-29:1 分 Show HN 10-30:2 分 Show HN 10-30:1 分 Show HN 10-31:2 分 Keyv and friends compromised in active Shai-Hulud supply chain attack · 2026-08-04 · 251 分 AI-Generated GitHub Copilot "Autofix" Allowed Compromise of Snowflake's Jira · 2026-08-17 · 424 分 Malicious Rust crate Arrayref runs a build-time payload · 2026-08-20 · 554 分 GitHub has not removed malicious imitation software after 3 weeks · 2026-09-24 · 281 分 Zod 4.6.6 compromised by malware? · 2026-10-12 · 183 分 OpenCode Hacked: User credentials leaked · 2026-10-17 · 977 分 Compromised LiteLLM 1.107.0 on PyPI Installs a Credential Stealer and Backdoor · 2026-10-21 · 596 分 Backdoor in Claude Code for VS Code extension on the Cursor Marketplace · 2026-10-30 · 946 分 Northflank Breached · 2026-10-30 · 461 分 Arrayref 554 OpenCode 977 LiteLLM 596 Claude Code 扩展 946 ↓ 87 条工具 Show HN,中位数 2 分
橙点:开发者工具链的安全事故(HN ≥150 分;同一天 Kevin Beaumont 的两帖 655 / 399 分没画);蓝点:标题含 scan / audit / guard / firewall / security、对象是 agent、Skills、MCP、扩展或包的 Show HN,87 条全部挤在底线上。来源:Hacker News,UTC 日期。 87 条工具 Show HN 的分数,中位数是 2,69 条不超过 3 分,最高的 28 分,没有一条过 50。10-21 LiteLLM 在 PyPI 上被投毒,事故帖 596 分;几天后 Strix 团队开源了一个「操作系统级的包防火墙」,标题直接写着「After LiteLLM's backdoor」,只拿到 27 分,GitHub 上到 11-03 是 21 星。
这次事件之后,10-29 以来 GitHub 上没有出现任何一个针对这次后门、过 20 星的检测脚本。大厂扫描器的星也没被这件事推起来:
事件没把星推起来 三个库每天涨的星,10-29 → 11-03(橙色是 10-30,事件上 HN 首页那天)
SkillSpector Agent Skills 扫描器,23,978 星
NVIDIA/SkillSpector 10-29:+272 +272 10-29 NVIDIA/SkillSpector 10-30:+222 +222 10-30 NVIDIA/SkillSpector 10-31:+186 +186 10-31 NVIDIA/SkillSpector 11-01:+175 +175 11-01 NVIDIA/SkillSpector 11-02:+149 +149 11-02 NVIDIA/SkillSpector 11-03:+142 +142 11-03 事件前 8 天日均 +259 Zero-Breach-Toolkit 间谍软件排查,4,261 星
interplains/Zero-Breach-Toolkit 10-29:+1,566 +1,566 10-29 interplains/Zero-Breach-Toolkit 10-30:+612 +612 10-30 interplains/Zero-Breach-Toolkit 10-31:+370 +370 10-31 interplains/Zero-Breach-Toolkit 11-01:+170 +170 11-01 interplains/Zero-Breach-Toolkit 11-02:+107 +107 11-02 interplains/Zero-Breach-Toolkit 11-03:+161 +161 11-03 aif Harden,1,805 星
0 10-29 0 10-30 0 10-31 0 11-01 0 11-02 0 11-03 SkillSpector Agent Skills 扫描器,23,978 星
NVIDIA/SkillSpector 10-29:+272 +272 10-29 NVIDIA/SkillSpector 10-30:+222 +222 10-30 NVIDIA/SkillSpector 10-31:+186 +186 10-31 NVIDIA/SkillSpector 11-01:+175 +175 11-01 NVIDIA/SkillSpector 11-02:+149 +149 11-02 NVIDIA/SkillSpector 11-03:+142 +142 11-03 事件前 8 天日均 +259 Zero-Breach-Toolkit 间谍软件排查,4,261 星
interplains/Zero-Breach-Toolkit 10-29:+1,566 +1,566 10-29 interplains/Zero-Breach-Toolkit 10-30:+612 +612 10-30 interplains/Zero-Breach-Toolkit 10-31:+370 +370 10-31 interplains/Zero-Breach-Toolkit 11-01:+170 +170 11-01 interplains/Zero-Breach-Toolkit 11-02:+107 +107 11-02 interplains/Zero-Breach-Toolkit 11-03:+161 +161 11-03 aif Harden,1,805 星
0 10-29 0 10-30 0 10-31 0 11-01 0 11-02 0 11-03
SkillSpector 10-30 当天 +222,低于事件前的日均 +259,之后一路往下;Zero-Breach-Toolkit 是 10-25 建的库,热度来自另一件事(Citizen Lab 10-15 的 AdFection 报告),正在衰减;Harden 的仓库 10-27 起七天一颗星没涨。三张图的纵轴各自独立。来源:GitHub 每日星数。 看着最像「事件一来、工具爆火」的,是 Zero-Breach-Toolkit。Citizen Lab 10-15 披露 AdFection,一条借定向广告投递零点击间谍软件的链路;第 3 天,10-18,interplains 这个账号建了 zero-breach;10-25 又建了覆盖 Pegasus、Predator 的 Toolkit,一周涨了 4,000 星。但 interplains 不是安全公司,GitHub 简介写的是一个政治议题的档案项目,工具免费,靠议题社区转发。它每天涨的星从 10-29 的 +1,566 掉到了 11-02 的 +107。这是一次脉冲,不是一个产品。
货架上已经摆满了,而且全都免费
挤不挤?专门扫 Skills、MCP 和 agent 的开源工具,11-03 的星数是这样的:
谁 星 做什么
23,978 扫 Claude Code、Codex、MCP 的 skill,70 多条规则,再可选让 LLM 判断意图;NVIDIA 自家的 skills 目录要求先扫描、签名,才能上架 7,335 把 Agent、Skills、MCP 放在一起扫的红队平台 3,198 前身是 Invariant Labs 的 mcp-scan;现在要 SNYK_TOKEN 才能用云端分析,等于给 Snyk 拉新 2,682 / 1,106 一个扫 Agent Skills,一个扫 MCP server 1,805 本机小模型检查 agent 的每次工具调用;后面单独讲
另有 Perplexity 的 numbat(1,160 星,端点上的 agent 行为可见性)、nolabs-ai 的 nono(4,806 星,agent 沙盒)。全部是 Apache-2.0 或类似的许可,免费。星数来自 GitHub,11-03。
更要紧的是,平台自己下场了。Open VSX 2026 年 2 月起做发布前检查,3 月开始拦截。OpenClaw 的 ClawHub 2 月接入 Google 旗下的 VirusTotal,每个上传都扫,每天再重扫一遍。Vercel 的 skills.sh 2 月接入 Socket。Smithery 用 mcp-scan 扫自己目录里的全部 MCP server。Anthropic 的插件目录 9-25 起每次提交都自动扫描。VS Code 官方市场用的是微软自家的 Defender。扫描正在变成市场的基础设施 ,由平台和估值十亿美元的公司免费提供。平台挑外部合作方时,挑的是 VirusTotal、Socket、Snyk 这几家,没有给小团队留位置。
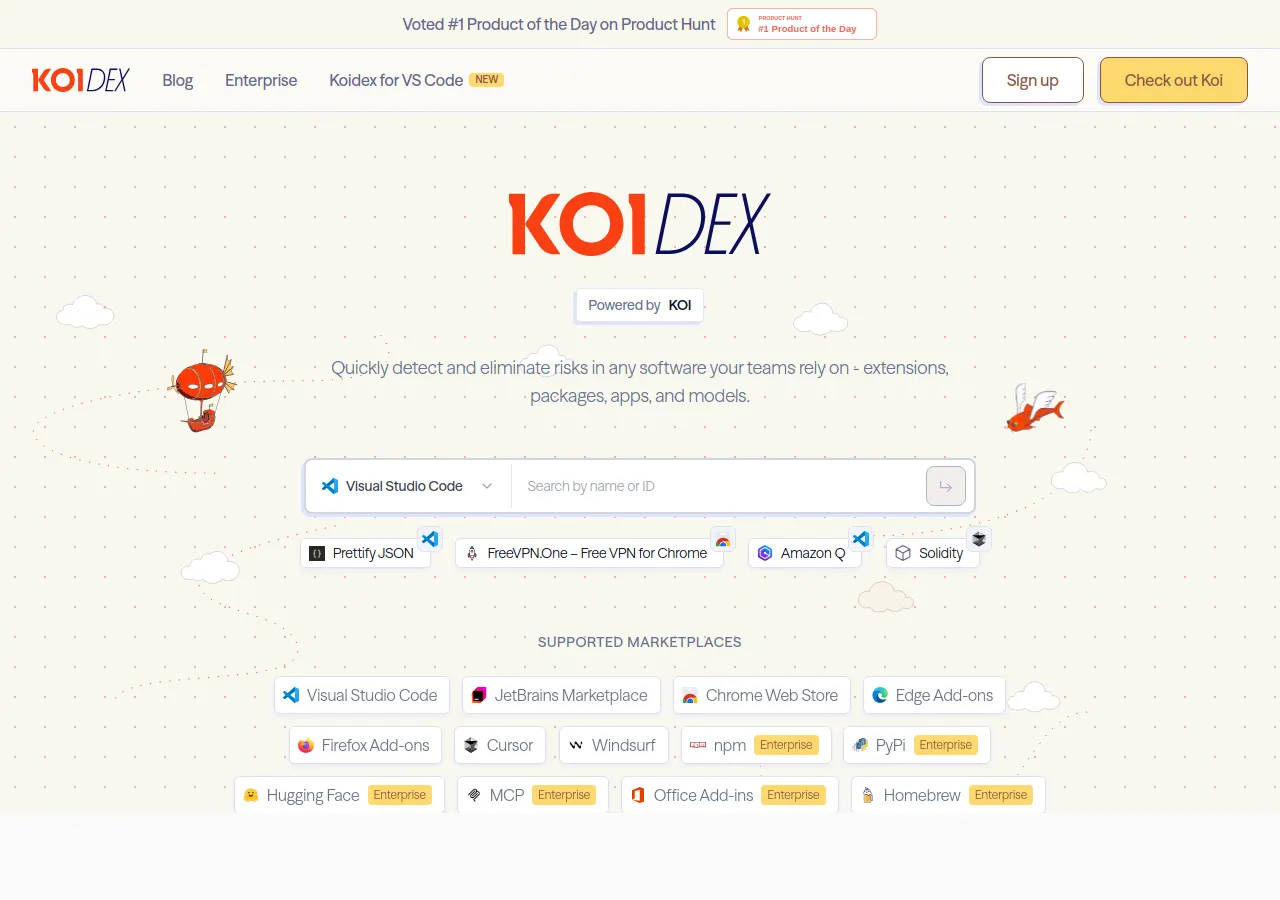
Koi 的 Koidex:查 VS Code、JetBrains、Cursor、Chrome 等扩展「装了安不安全」,公开查询免费;npm、PyPI、MCP、Hugging Face 标着 Enterprise。被 Palo Alto Networks 收购之后它还在免费送。11-02 截图。
钱去了哪儿
在这个方向上真赚到钱的,有四种。没有一种是「独立开发者卖扫描器」。
一是被收购。 Koi Security 的三位创始人都出自以色列 8200 部队,2024 年在特拉维夫起步。他们起家的办法是自己做了一个假的 VS Code 扩展,一周就「感染」了三百多家机构;后来在 Open VSX 上发现会自我传播的扩展蠕虫 GlassWorm,也是他们挖出来的。2025 年 9 月累计融了 4,800 万美元;2026-02-17,Palo Alto Networks 宣布收购,4-14 交割。媒体报的价格约 4 亿美元,PANW 10-Q 里写的总对价是 2.31 亿美元,两个数对不上,公开资料里没有解释。Invariant Labs 更快:ETH 苏黎世的教授和学生 2024 年成立,做出 mcp-scan,2025 年 6 月被 Snyk 收购,前后不到一年。在这条路上,扫描器的作用是履历,买家是大安全公司。
二是卖证明。 TrustMRR 上「安全」类收入最高的那家不是扫描器,是做 SOC 2 合规的 Comp AI:迈阿密,三位联创之前一起做过用户上百万的工作流工具 LeapAI。过去 30 天收入 $804,969 ,10 月单月 $848,423,一年前的 11 月是 $155,077(TrustMRR)。9 月刚融完 3,400 万美元 A 轮。它在 Meta 上有 12 条在投广告(11-01),最新一批 10-22 上线,其中一条的标题是「Stop losing deals in security review」,正文是:
The champion said yes. Then their security team sent a 200-question spreadsheet. Comp AI gets you audit-ready in 14 days.Comp AI 的 Meta 广告,10-22 开投(Meta 广告库)
客户掏钱不是因为怕被黑,是因为过不了安全审查就签不了单。另外它的 MRR 只有 $15,397,30 天收入是 MRR 的五十多倍,说明钱主要来自年付合同和审计费这类一次性收入。
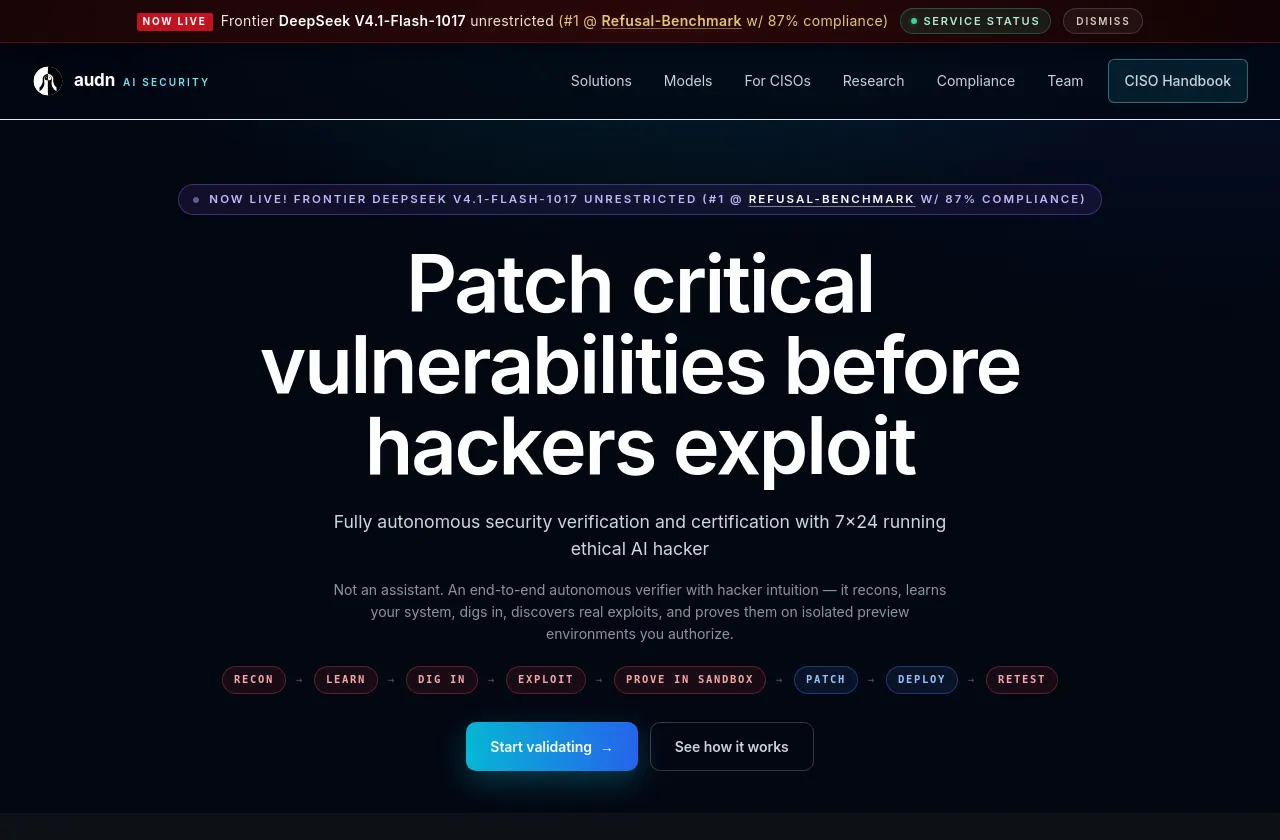
三是卖攻击。 Audn.AI 是 TrustMRR 上涨得最快的小安全公司:7 月 $1,363,8 月 $14,789,9 月 $20,161,10 月 $53,367 ,102 个订阅。创始人 Ozgur Ozkan 是土耳其人,在伦敦,之前在自动驾驶公司 Wayve 做云安全。但它在 TrustMRR 上填的定价是「$999/mo, unlimited」,对上的是官网上叫 WARLOCK 的产品:一个去掉了拒答的 DeepSeek 模型,卖给「授权红队」。同一页上还有另外四个无限制模型,$20–179/月。收入里多少来自 AI 红队检测、多少来自卖无限制模型,它没有拆开;推断后者占比不小。3 月到 4 月它在 Google 投过 13 条广告,之后没再投(Google 广告透明中心)。这和 [010] 看到的一样:安全话题里最好卖的,常常是灰色的那一面。
Audn.AI 首页顶部的横幅写的是「Frontier DeepSeek V4.1-Flash-1017 unrestricted (#1 @ Refusal-Benchmark w/ 87% compliance)」,主标题才是「Patch critical vulnerabilities」。11-02 截图。 四是卖终端。 Phorion 每台 $15/月是一类;Aikido 4 月推出的 Endpoint 也是这一类:装在开发机上,在安装之前拦下有风险的包、IDE 扩展和 AI 工具。Aikido 1 月以 10 亿美元估值融了 6,000 万;Socket 5 月同样以 10 亿估值融了 6,000 万,10 月前后开始扫 VS Code 市场,目前标为实验功能,要找销售开通。
独立开发者那边是这样的:
$804,969 vs $9 安全相关小产品过去 30 天的实收,TrustMRR(支付平台校验),11-02 快照,对数刻度
$1 $10 $100 $1k $10k $100k $1M Comp AI Comp AI:$804,969(SOC 2 合规 · 迈阿密) $804,969 SOC 2 合规 · 迈阿密 Audn.AI Audn.AI:$46,641(AI 红队 + 无限制模型 · 伦敦) $46,641 AI 红队 + 无限制模型 · 伦敦 securenow.ai securenow.ai:$1,696(API 防滥用 · 法国) $1,696 API 防滥用 · 法国 isMalicious isMalicious:$1,445(威胁情报 API · 法国) $1,445 威胁情报 API · 法国 Vibe App Scanner Vibe App Scanner:$798(扫 AI 写的应用 · 加拿大) $798 扫 AI 写的应用 · 加拿大 CheckVibe CheckVibe:$644(扫 AI 写的网站 · 瑞士) $644 扫 AI 写的网站 · 瑞士 VibeDoctor VibeDoctor:$130(扫 AI 写的代码 · 奥地利) $130 扫 AI 写的代码 · 奥地利 Afterprompt Afterprompt:$49(扫 Lovable / Cursor 应用 · 阿联酋) $49 扫 Lovable / Cursor 应用 · 阿联酋 Envmanager Envmanager:$45(给 Claude Code 藏密钥 · 荷兰) $45 给 Claude Code 藏密钥 · 荷兰 ShipSafe ShipSafe:$9(CLI 安全扫描 $9/月 · 美国) $9 CLI 安全扫描 $9/月 · 美国 AgentScan $0 扫 agent 工作流 $49 买断 · 印度 $1 $100 $10k $1M Comp AI SOC 2 合规 Comp AI:$804,969(SOC 2 合规 · 迈阿密) $804,969 Audn.AI AI 红队 + 无限制模型 Audn.AI:$46,641(AI 红队 + 无限制模型 · 伦敦) $46,641 securenow.ai API 防滥用 securenow.ai:$1,696(API 防滥用 · 法国) $1,696 isMalicious 威胁情报 API isMalicious:$1,445(威胁情报 API · 法国) $1,445 Vibe App Scanner 扫 AI 写的应用 Vibe App Scanner:$798(扫 AI 写的应用 · 加拿大) $798 CheckVibe 扫 AI 写的网站 CheckVibe:$644(扫 AI 写的网站 · 瑞士) $644 VibeDoctor 扫 AI 写的代码 VibeDoctor:$130(扫 AI 写的代码 · 奥地利) $130 Afterprompt 扫 Lovable 应用 Afterprompt:$49(扫 Lovable / Cursor 应用 · 阿联酋) $49 Envmanager 给 agent 藏密钥 Envmanager:$45(给 Claude Code 藏密钥 · 荷兰) $45 ShipSafe CLI 扫描 $9/月 ShipSafe:$9(CLI 安全扫描 $9/月 · 美国) $9 AgentScan $49 买断 $0
对数刻度:每一格是十倍。上面四家都不卖扫描器;下面七家是「扫开发者自己的东西」的小工具,最好的一家一个月 $798。专门扫扩展 / Skills / MCP 的,TrustMRR 上没有一家有收入(最接近的 AgentScan 是 $0)。 $2,788 → $675 三家开发者安全扫描小工具的月收入,TrustMRR
$0 $1k $2k $3k 12 月 1 月 2 月 3 月 4 月 5 月 6 月 7 月 8 月 9 月 10 月 CheckVibe 2026-03:$1,021 CheckVibe 2026-04:$2,252 CheckVibe 2026-05:$1,055 CheckVibe 2026-06:$2,788 CheckVibe 2026-07:$2,251 CheckVibe 2026-08:$1,367 CheckVibe 2026-09:$868 CheckVibe 2026-10:$675 Vibe App Scanner 2025-12:$76 Vibe App Scanner 2026-01:$326 Vibe App Scanner 2026-02:$711 Vibe App Scanner 2026-03:$655 Vibe App Scanner 2026-04:$717 Vibe App Scanner 2026-05:$571 Vibe App Scanner 2026-06:$333 Vibe App Scanner 2026-07:$434 Vibe App Scanner 2026-08:$634 Vibe App Scanner 2026-09:$921 Vibe App Scanner 2026-10:$817 VibeDoctor 2026-05:$5 VibeDoctor 2026-06:$15 VibeDoctor 2026-07:$50 VibeDoctor 2026-08:$36 VibeDoctor 2026-09:$66 VibeDoctor 2026-10:$111 Vibe App Scanner $817 CheckVibe $675 VibeDoctor $111 6 月峰值 $2,788 $0 $1k $2k $3k 12 月 2 月 4 月 6 月 8 月 10 月 CheckVibe 2026-03:$1,021 CheckVibe 2026-04:$2,252 CheckVibe 2026-05:$1,055 CheckVibe 2026-06:$2,788 CheckVibe 2026-07:$2,251 CheckVibe 2026-08:$1,367 CheckVibe 2026-09:$868 CheckVibe 2026-10:$675 Vibe App Scanner 2025-12:$76 Vibe App Scanner 2026-01:$326 Vibe App Scanner 2026-02:$711 Vibe App Scanner 2026-03:$655 Vibe App Scanner 2026-04:$717 Vibe App Scanner 2026-05:$571 Vibe App Scanner 2026-06:$333 Vibe App Scanner 2026-07:$434 Vibe App Scanner 2026-08:$634 Vibe App Scanner 2026-09:$921 Vibe App Scanner 2026-10:$817 VibeDoctor 2026-05:$5 VibeDoctor 2026-06:$15 VibeDoctor 2026-07:$50 VibeDoctor 2026-08:$36 VibeDoctor 2026-09:$66 VibeDoctor 2026-10:$111 Vibe App S. $817 CheckVibe $675 VibeDoctor $111 6 月峰值 $2,788
CheckVibe 6 月见顶后连跌四个月;Vibe App Scanner 十个月在 $300–$900 之间来回;VibeDoctor 10 月 $111。都是一两个人、$15–$99/月的订阅。来源:TrustMRR 逐月收入(当月不完整的 11 月没画)。 CheckVibe(瑞士,靠 TikTok 和 Reddit 获客)6 月做到 $2,788,之后每个月都在掉,10 月 $675。Vibe App Scanner(加拿大,靠 SEO)一直在 $300 到 $900 之间。ShipSafe 的 CLI 安全扫描卖 $9/月,30 天收入 $9,也就是一个订阅。AgentScan(印度,卖「安全扫描 + 审核过的 agent 工作流」,$49 买断)是 $0。而且它们扫的都还是 vibe coding 写出来的应用本身的漏洞,和「扫扩展 / Skills / MCP」还隔着一层。专门做这一层的,TrustMRR 上没有一家有收入——想进来的人,连一个可以对照的付费样本都没有。
做 OpenClaw skill 扫描的 ClawSecure(旧金山)3 月免费上线,PH 当日第 2;现在卖 $9.99–199/月 的订阅,GitHub 仓库 38 星,付费用户数没公开。塞尔维亚开发者一个周末做出来的 SClawHub,PH 96 票,仓库 6 星,免费。
看着最像做成了的那家,仓库是空的
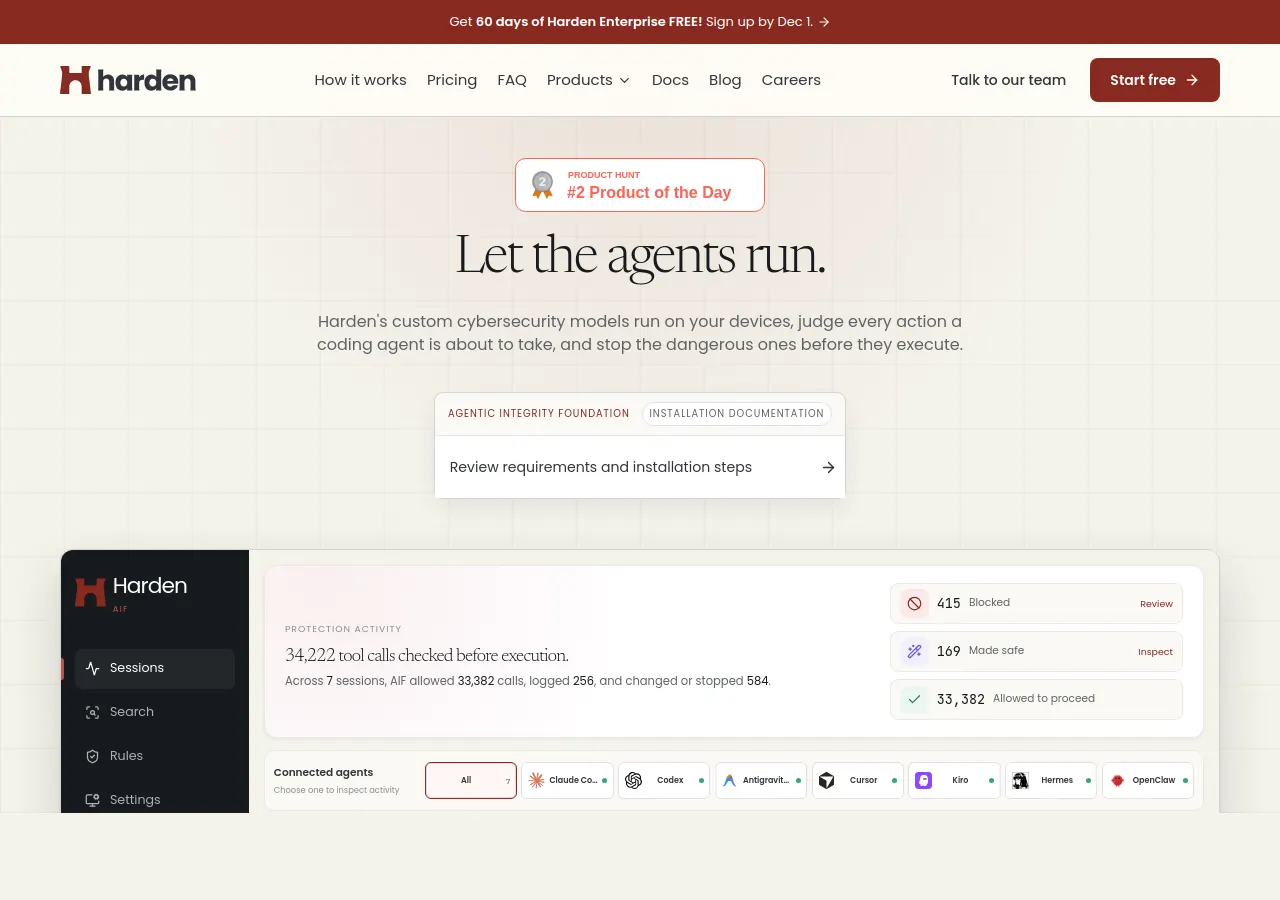
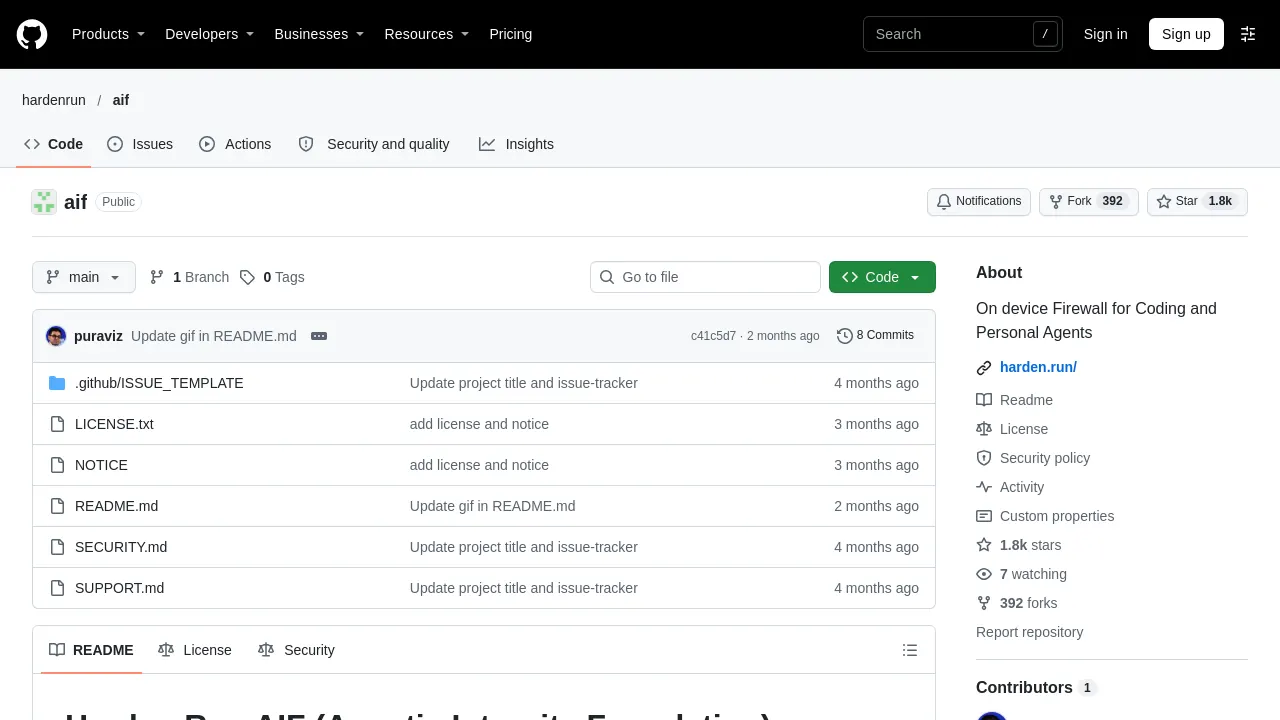
Harden 是这个方向里看着最像「小团队做成了」的一家。9-09 上 PH,拿了当日第 2(369 票),仓库 hardenrun/aif 有 1,805 星、392 个 fork,个人版永久免费,企业版按报价收费。但 11-02 那天它是这个样子:
仓库只有 README、LICENSE、NOTICE、SECURITY.md、SUPPORT.md 和 issue 模板,没有源码 。
最新的 100 个 fork 里,69 个账号注册于 2026-08-12,14 个注册于 08-13,11 个已经注销 ;看着正常的只有 6 个(GitHub API)。
星数从 10-27 到 11-03 连续七天停在 1,805,一颗都没涨。
首页写着「SOC 2 Type II audited」和「has completed an independent SOC 2 Type II audit」;它自己的 trust 页写的却是「In progress · In audit · Target: August 2026」。现在已经 11 月了。
左:Harden 首页(PH 当日第 2 的徽章挂在最上面);右:hardenrun/aif 仓库,1.8k 星、392 fork,文件列表里没有一行代码。11-02 截图。
背后的公司叫 VizopsAI,在旧金山。CEO Pushpak Pujari 做过 Verkada 的产品总监;CTO 在 Amazon Alexa 和 Google DeepMind 待过;CISO 来自 WhatsApp 和 Verkada。据报道融了 200 万美元 pre-seed,只有一个来源,投资方没有公开。一支企业安全出身、请了 Gong 首席信任官当顾问的团队,也只能先免费铺量,而且排在第一位要补的事是 SOC 2。说到底还是在卖证明。
什么情况下,这门生意会变
窗口现在是关着的。盯三个信号,任何一个出现,都值得重新看:
TrustMRR 上出现一个专门扫扩展、Skills 或 MCP 的产品,30 天收入过 $5k。11-02 是零家;最接近的开发者安全小工具是 Vibe App Scanner,$798。
主流市场开始要求上架方提交第三方审计报告,而且认可的审计方不止 VirusTotal、Socket、Snyk 这几家。那会长出一个按次收费的审计市场。到 11-02,Cursor、Open VSX、微软都没宣布新政策。
大厂的开源扫描器停更,或者转成闭源收费。Snyk 已经把 agent-scan 绑到了账号上,值得盯着。
如果是你
E 别把「扫扩展 / Skills / MCP」当成一个产品来做。 扫描是平台和大安全公司免费送的东西,个人不付钱,企业要的又是你交付不了的东西。
适合谁 已经在卖企业安全(EDR、MDM、合规)的团队,把扩展和 Skills 检测做成现有产品里的一项功能。或者像 Koi、Invariant 那样有安全研究底子、目标就是被收购的团队,但那是融资的玩法,不是副业。
不适合谁 想靠 $9–39/月 的订阅养活自己的独立开发者;没有安全研究的信用、出了事也没人信你结论的人。
非要做的话 做一个免费的、一次性的本机排查脚本来引流。比如这一次,10-30 当天就该有人发出一行命令:检查 authorized_keys 里有没有 svc-telemetry,LaunchAgents 和 crontab 里有没有可疑的隧道。这个脚本不会带来收入,能带来的是一份安全研究的署名;前提是你后面有东西可卖。
真想在安全上收钱 回头看 Comp AI 那条广告:卖能拿给别人看的东西。帮 B2B 小公司答安全问卷、收集审计证据、搭 trust 页面,比做扫描器离钱近得多。但那条路上已经有 Vanta、Drata 和刚融完 A 轮的 Comp AI,得找更窄的切口(推断)。
怎么获客 Phorion 和 Koi 走的是同一条路:抢第一份技术分析(Phorion 的分析比很多媒体报道都早),署名挂上 HN 首页,再去接企业 demo。拿不出研究,就没有获客。
死线 这里没有窗口期可言。下一次投毒一定会来,你能不能在 24 小时内写出第一份分析,决定了你有没有资格进来。
什么情况算看错 上面三个信号,出现任何一个;或者 Harden 公开源码,并且在 11-30 前拿出一个具名的付费企业客户。
最后说给所有做产品的人。做扩展、Skills、MCP 的人要知道,发布渠道正在被盯上,你发出去的东西可能被人改了再发一遍:给自己的包签名、开两步验证、别让 CI 里的发布凭据长期有效,这些比买任何扫描器都管用。至于「事件很热,做个工具」这种冲动,规律是:安全这门生意卖的是能拿给别人看的东西,比如证书、审计报告、出事时有人接电话;让你自己安心的东西,大厂会免费送。
数据与出处
Hacker News:事故帖与扫描 / 防护工具 Show HN,UTC 日期。工具 Show HN 指 2026-08-01 到 11-02 之间,标题含 scan / audit / guard / firewall / antivirus / malicious / security,并且含 skill / mcp / extension / vscode / agent / claude / cursor / supply chain / package 的帖子,共 87 条。评论引文出自 HN item 50300683。
GitHub:星数截至 11-03;Harden 的 fork 账号和仓库文件是 11-02 用 GitHub API 查的。
收入:TrustMRR(支付平台校验),11-02 的 30 天收入与逐月收入;创始人信息、定价、获客渠道是创始人自己填的。
广告:Meta 广告库(Comp AI,11-01);Google 广告透明中心(Audn.AI,主体 ALBUMERA LTD,13 条素材,03-02 到 04-21)。
X:Amjad Masad 10-30 的帖子。
公开资料:Cursor 安全公告(10-29)、Phorion 分析(10-30,10-31 更新)、CSO Online、The Hacker News;Koi 的融资与收购(BankInfoSecurity、Calcalist、PANW 10-Q);Invariant 被收购(ETH 新闻、SiliconANGLE);Comp AI A 轮新闻稿;Socket、Aikido 融资公告;Open VSX、ClawHub × VirusTotal、skills.sh × Socket、Anthropic 插件目录的公告;Audn.AI 与 Harden 官网和 trust 页(11-02)。
← 全部机会
 NVIDIA SkillSpector
 腾讯 AI-Infra-Guard
 Snyk agent-scan
 Cisco skill-scanner / mcp-scanner
 Harden(hardenrun/aif)